Шахрай може керувати вашим банкінгом ізсередини – нова платформа Facephi має розпізнати його до переказу грошей
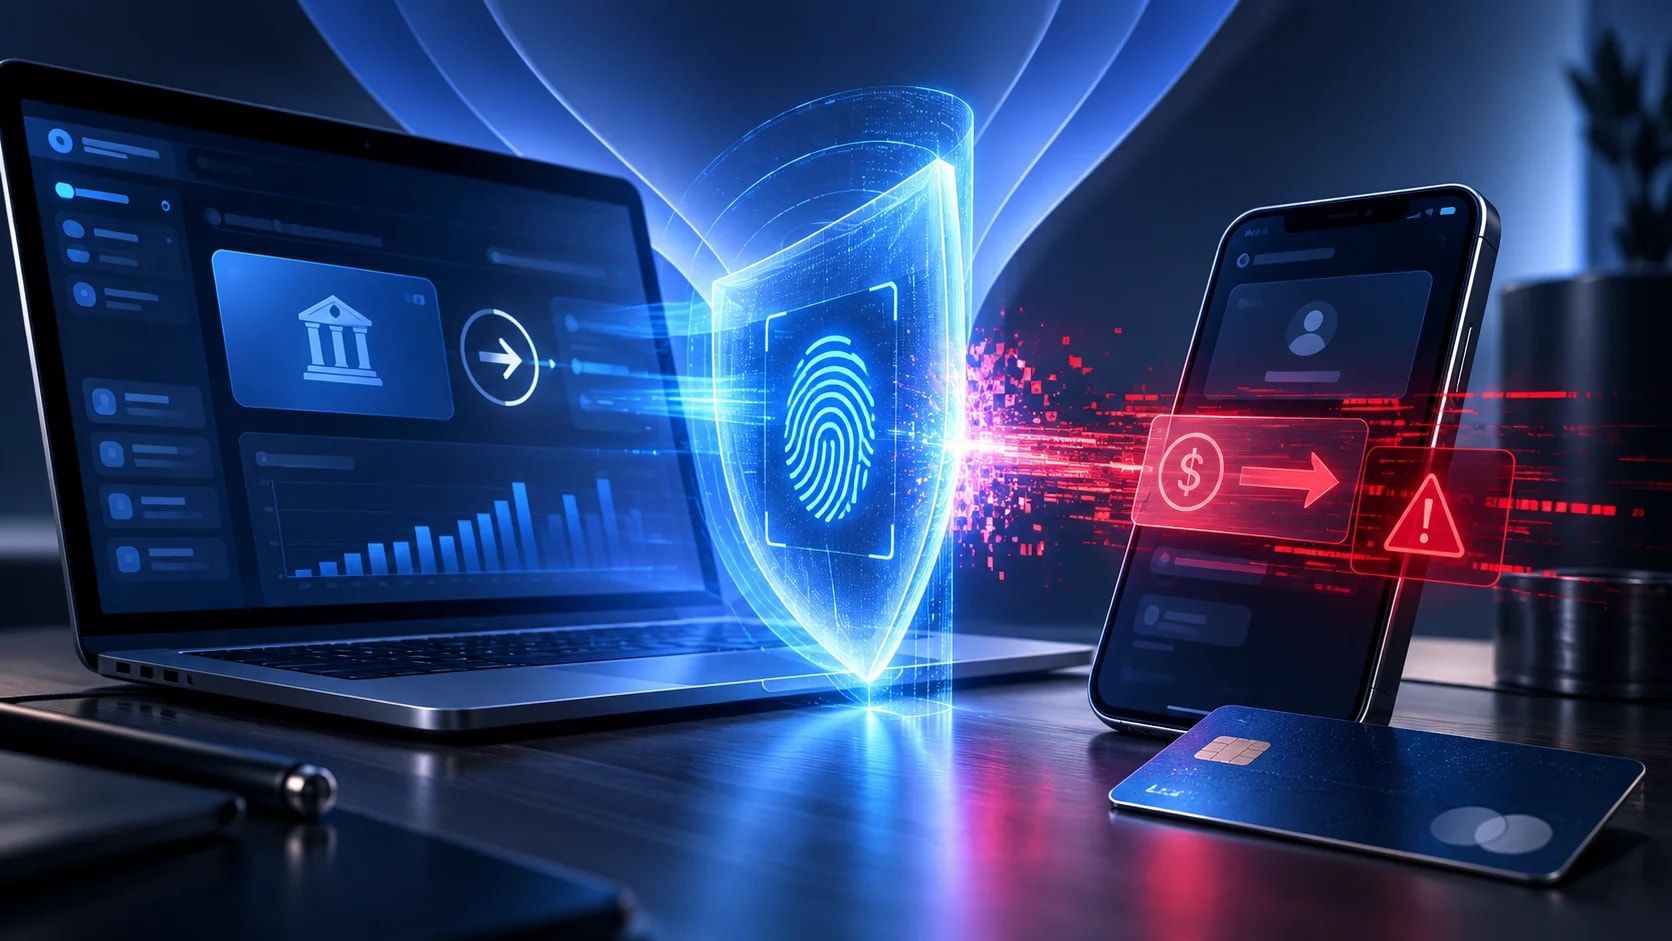
Шахраям більше не обов'язково зламувати пароль до банку. Іноді достатньо отримати доступ до самого телефона, коли власник уже авторизований. Нова платформа Facephi Intelligence аналізує поведінку в застосунку й може виявити атаку до завершення переказу.
Зміст10
- Що таке платформа Facephi Intelligence і для чого вона потрібна
- Як Facephi Intelligence розпізнає шахраїв у банківському застосунку
- Як шахраї отримують контроль над банкінгом після авторизації
- Чим Facephi Intelligence відрізняється від звичайного захисту банку
- Чи можна встановити Facephi Intelligence на свій телефон
- Як перевірити, чи не керують вашим телефоном шахраї
- Що робити, якщо шахраї отримали доступ до банківського застосунку
- Які налаштування банкінгу зменшують ризик шахрайства
- Чому захист цифрової особи стає важливішим за сам пароль
- Поширені питання про Facephi Intelligence та захист банкінгу
Платформа Facephi Intelligence призначена для виявлення банківського шахрайства навіть після успішної авторизації користувача. Вона аналізує пристрій, історію взаємодії з обліковим записом та поведінку під час поточної сесії. Якщо з'являються ознаки стороннього втручання, система може повідомити банк про ризик ще до виконання небезпечної операції.
19 жовтня 2026 року іспанська компанія Facephi представила нову платформу захисту цифрової ідентичності, орієнтовану на банки, фінансові технологічні компанії та інші установи з високими вимогами до безпеки. Її головна особливість – безперервна оцінка ризику, а не одноразова перевірка особи під час входу.
Причина появи такого рішення пов'язана зі зміною шахрайських схем. Зловмиснику не завжди потрібно вгадувати пароль або підробляти обличчя власника рахунку. Іноді людина сама входить у справжній банківський застосунок, після чого стороння програма чи оператор віддаленого доступу намагається виконати платіж.
Успішна авторизація більше не означає, що кожну наступну дію виконує власник рахунку. Саме на цьому розмежуванні побудована нова концепція захисту Facephi.
Що таке платформа Facephi Intelligence і для чого вона потрібна
Facephi Intelligence Platform – це програмна система для фінансових установ, яка об'єднує перевірку цифрової особи з подальшим аналізом ризиків під час користування акаунтом. Її призначення – допомогти визначити, чи залишається людина, яка виконує операції, справжнім власником облікового запису.
Звичайна перевірка під час входу може включати пароль, одноразовий код, відбиток пальця або розпізнавання обличчя. Усі ці механізми виконують конкретне завдання – підтверджують право доступу в певний момент.
Але після авторизації ситуація може змінитися. Наприклад, власник телефона встановив програму віддаленого керування, а шахрай отримав можливість спостерігати за екраном або виконувати дії від його імені. Банківський застосунок при цьому може залишатися відкритим у звичайній авторизованій сесії.
Платформа Facephi додає наступний рівень перевірки. Вона зіставляє ознаки поточної взаємодії з відомими характеристиками користувача та оцінює ймовірність стороннього втручання.
Facephi Intelligence не замінює пароль, біометрію або перевірку платежів. Вона доповнює їх аналізом того, що відбувається після входу.
Як Facephi Intelligence розпізнає шахраїв у банківському застосунку
Платформа Facephi Intelligence створює контекстний профіль цифрової особи, який може враховувати пристрої, попередні авторизації та характер взаємодії з фінансовим сервісом. На основі доступних сигналів система оцінює поточну сесію та передає банку інформацію про потенційний ризик.
Важливо, що новий підхід не обмежується одним підозрілим рухом чи незвичною сумою переказу. Окрема дія може бути цілком нормальною, але поєднання декількох ознак іноді вказує на захоплення акаунту.
Наприклад, людина вперше користується новим телефоном, але підтвердила свою особу й виконує звичні операції. Така ситуація відрізняється від сценарію, коли одночасно з'являються ознаки віддаленого керування, нетипова взаємодія з інтерфейсом і спроба переказати кошти новому одержувачу.
Які сигнали може враховувати захист Facephi Intelligence
Facephi Intelligence використовує дані цифрової ідентичності та технічні сигнали, доступні в межах інтеграції з фінансовою установою. Їх аналіз допомагає побачити підозрілу ситуацію ширше, ніж за результатом одноразового входу.
Основні категорії сигналів включають:
Ознаки віддаленого доступу. Система може виявляти технічні сигнали, які вказують на стороннє керування пристроєм.
Історію пристроїв. Враховується контекст пристроїв, з яких раніше користувалися сервісом.
Особливості взаємодії. Аналізуються доступні поведінкові сигнали під час роботи із застосунком.
Послідовність дій. Незвичні переходи між функціями можуть підвищувати оцінку ризику.
Контекст поточної сесії. Окремі події оцінюються разом, а не ізольовано.
Результати перевірки особи. Дані попередніх етапів ідентифікації можуть використовуватися як частина загального профілю.
Склад і деталізація даних залежать від конкретної інтеграції та дозволів, передбачених застосунком і операційною системою. Не слід вважати, що платформа автоматично отримує повний доступ до всього вмісту телефона.
Що Facephi робить, коли виявляє підозрілу операцію
Коли Facephi Intelligence бачить поєднання небезпечних ознак, вона підвищує оцінку ризику сесії. Подальша реакція залежить від правил, налаштованих фінансовою установою.
Це може означати додаткову перевірку, попередження службі протидії шахрайству або застосування інших захисних механізмів. Конкретна дія не є універсальною для всіх банків.
У представленому компанією сценарії система виявляє ознаки віддаленого керування та нетипову поведінку перед грошовим переказом. Після цього правила банку дозволяють перервати стороннє керування, не завершуючи звичайну сесію клієнта.
Такий сценарій демонструє задум платформи, але не гарантує, що Facephi зможе примусово вимкнути будь-яке шкідливе програмне забезпечення на кожному смартфоні. Реальні можливості залежать від технічного середовища, інтеграції та прав доступу.
Як шахраї отримують контроль над банкінгом після авторизації
Найпоширеніший шлях до такого шахрайства починається не зі складного зламу банківської інфраструктури, а з переконливої розмови або шкідливого застосунку. Людину змушують виконати дії, які фактично відкривають сторонній особі доступ до пристрою чи фінансової інформації.
Один із типових сценаріїв виглядає так: власнику телефона телефонують нібито зі служби безпеки банку. Співрозмовник повідомляє про небезпечну операцію та пропонує встановити програму для перевірки пристрою. Людина виконує інструкції, вважаючи, що захищає свої гроші.
Після цього зловмисник може спробувати отримати доступ до екрана або керування пристроєм. Якщо потрібні дозволи вже надано, він здатен побачити конфіденційну інформацію та спробувати провести транзакцію.
Подібні схеми можуть починатися і з фішингових сайтів. Наприклад, фейковий інтернет-магазин перед оплатою іноді використовують для викрадення платіжних даних або перенаправлення людини на підроблену форму авторизації.
Чому Face ID і відбиток пальця не завжди зупиняють атаку
Face ID та сканер відбитка пальця захищають доступ до пристрою або окремої операції, але не гарантують безпеку всіх подальших дій. Їхні можливості залежать від того, як саме банківський застосунок організовує авторизацію та підтвердження платежів.
Якщо власник сам підтвердив вхід під впливом шахрайської розмови, система біометрії може коректно виконати свою функцію. Вона підтвердила особу, але не визначила, чи людина діє добровільно та розуміє ризик.
Ще один сценарій – захоплення вже відкритої сесії. У такому випадку стороння особа намагається скористатися наявним доступом, а не обов'язково пройти біометричну перевірку повторно.
Це не робить біометричний захист марним. Навпаки, додаткові перевірки залишаються важливими, але мають працювати разом з аналізом ризику та контролем критичних операцій.
Чим Facephi Intelligence відрізняється від звичайного захисту банку
Головна відмінність Facephi Intelligence полягає у спробі оцінювати безпеку протягом усієї сесії. Звичайні захисні механізми можуть перевіряти окремі етапи, тоді як нова платформа об'єднує інформацію в контексті цифрової ідентичності.
Це не означає, що традиційні банківські системи взагалі не аналізують поведінку та платежі. Багато сучасних фінансових установ уже застосовують антифрод-механізми й оцінювання транзакцій. Новизна рішення Facephi полягає в інтегрованому підході до ідентичності, пристрою та поточної взаємодії.
Механізм | Що перевіряє | Основне обмеження |
|---|---|---|
Пароль або PIN | Знання секретної комбінації | Пароль можна викрасти або виманити |
Face ID чи відбиток пальця | Біометричну ознаку користувача | Не завжди визначає примус або шахрайський сценарій |
Одноразовий код | Підтвердження через певний канал | Код можуть виманити соціальною інженерією |
Моніторинг платежів | Ознаки ризику конкретної транзакції | Не завжди пояснює, хто керує сесією |
Facephi Intelligence | Контекст особи, пристрою й поточної взаємодії | Потребує інтеграції, якісних сигналів і правильно налаштованих правил |
Найефективнішим є багаторівневий захист, у якому різні механізми доповнюють один одного. Жоден окремий інструмент не здатен повністю усунути ризик шахрайства.
Чи можна встановити Facephi Intelligence на свій телефон
Facephi Intelligence не позиціонується як окремий антивірус або мобільний застосунок для приватного користувача. Платформа створена для інтеграції в цифрові сервіси банків та інших організацій.
Тому не потрібно шукати APK-файл Facephi Intelligence або завантажувати застосунок із випадкових сайтів. Такі пропозиції можуть бути оманливими, особливо якщо обіцяють автоматично перевірити всі банківські рахунки.
Якщо банк використовує технології Facephi, клієнт взаємодіє з ними через офіційні сервіси відповідної установи. Конкретний набір функцій залежатиме від договору та технічного впровадження.
Офіційного підтвердження інтеграції нової платформи Facephi Intelligence в конкретні українські банківські застосунки в повідомленні про запуск немає. Сам факт презентації технології не означає, що захист уже активований для всіх користувачів.
Чи буде Facephi Intelligence спостерігати за кожною дією користувача
Безперервний аналіз ризику передбачає роботу з певними даними про пристрій та взаємодію, але це не рівнозначно необмеженому спостереженню за власником телефона. Які саме сигнали використовуватимуться, визначають технічна інтеграція, політика обробки даних і правові вимоги.
У банку мають бути зрозумілі правила щодо обсягу даних, мети їх обробки, строків зберігання та доступу. Це особливо важливо для поведінкових профілів, оскільки вони можуть містити інформацію, що дозволяє відрізняти одного користувача від іншого.
Під час оцінювання подібних систем потрібно враховувати не лише точність виявлення загроз, а й кількість помилкових спрацювань. Якщо звичайні незвичні дії клієнта постійно призводять до блокування, захист стає незручним і може заважати законним операціям.
Як перевірити, чи не керують вашим телефоном шахраї
Ознаки стороннього втручання не завжди очевидні. Проте деякі зміни в поведінці пристрою та фінансового застосунку потребують негайної уваги.
Особливо небезпечна ситуація, коли невідома особа просить встановити програму віддаленого доступу, надати спеціальні дозволи або показати екран під час роботи з банком. Справжній працівник фінансової установи не повинен просити передати сторонній людині керування телефоном для "скасування шахрайського переказу".
Перевірити варто кілька конкретних ознак:
Невідомі застосунки. Переглянути список установлених програм, особливо тих, що з'явилися після підозрілого дзвінка чи переходу за посиланням.
Спеціальні дозволи. На Android перевірити доступ до спеціальних можливостей, показу поверх інших вікон і керування пристроєм.
Активні сеанси віддаленого доступу. Звернути увагу на програми, через які хтось може бачити екран або керувати ним.
Незвичні банківські повідомлення. Перевірити сповіщення про нові входи, невідомі пристрої та спроби переказу.
Запити на підтвердження. Не погоджувати операції, яких користувач не ініціював.
Невідомі налаштування. На iPhone перевірити незнайомі профілі керування пристроєм та активні можливості спільного доступу.
Наявність певної програми віддаленої підтримки сама по собі не доводить зараження. Такі засоби мають законні сценарії використання, але їх потрібно встановлювати свідомо, розуміючи, кому надається доступ.
Відсутність явних симптомів також не гарантує безпеку. Шкідливе програмне забезпечення може працювати непомітно, тому при обґрунтованій підозрі потрібна перевірка пристрою та фінансових акаунтів.
Що робити, якщо шахраї отримали доступ до банківського застосунку
Якщо є підозра, що стороння особа керує телефоном або вже намагається переказати кошти, першочергове завдання – припинити доступ до грошей. Зволікання заради самостійного пошуку шкідливої програми може збільшити фінансові втрати.
Дії мають враховувати, що скомпрометований телефон не завжди можна вважати безпечним каналом зв'язку. Для спілкування з банком за можливості краще скористатися іншим пристроєм.
Негайно припинити підозрілу взаємодію. Завершити розмову із шахраєм і не виконувати його подальші інструкції.
Зв'язатися з банком. Використати офіційний номер підтримки та повідомити про можливе захоплення акаунту.
Заблокувати доступ. Попросити обмежити інтернет-банкінг, картки та небезпечні операції відповідно до рекомендацій установи.
Перевірити транзакції. Знайти підозрілі перекази та подати заяву щодо несанкціонованих операцій.
Захистити облікові записи. З безпечного пристрою змінити скомпрометовані паролі й перевірити активні сесії.
Перевірити телефон. Видалення невідомої програми може бути недостатнім, якщо зловмисник отримав ширші права; у складних випадках потрібне професійне очищення або скидання пристрою.
Звернутися до правоохоронців. Зберегти докази й подати повідомлення про можливий кіберзлочин.
Важливо також перевірити фінансовий номер телефону, електронну пошту та пов'язані акаунти. Якщо шахраї отримали доступ до цих каналів, вони можуть спробувати відновити банківський пароль навіть після його зміни.
Під час підозрілих переказів на благодійність перевірка одержувача теж має значення. Окремо розібрано, як перевірити благодійний фонд перед переказом грошей, оскільки підмінені реквізити та підроблені сторінки зборів залишаються поширеними інструментами обману.
Чи можна повернути гроші після шахрайського переказу
Можливість повернення коштів залежить від типу операції, обставин її підтвердження, платіжного інструмента та швидкості звернення до банку. Автоматичної гарантії відшкодування немає.
Важливо одразу повідомити фінансову установу про операцію, яку клієнт не здійснював або підтвердив під впливом обману. Банк має визначити порядок розгляду звернення та можливі захисні дії.
Для подальшого розслідування корисно зберегти листування, номери телефонів, час підозрілих дзвінків і відомості про транзакції. Проте не потрібно продовжувати спілкування зі зловмисником лише заради додаткових доказів.
Які налаштування банкінгу зменшують ризик шахрайства
Навіть без Facephi Intelligence користувач може значно зменшити ризик втрати коштів завдяки стандартним налаштуванням безпеки. Основне завдання – зробити так, щоб один викрадений пароль, код або доступ до пристрою не дозволив виконати всі операції без додаткових перешкод.
Корисними будуть сповіщення про рух коштів, обмеження платежів і окремі інструменти для онлайн-покупок. Їхній набір залежить від конкретного банку.
Налаштування | Практична користь |
|---|---|
Сповіщення про кожну транзакцію | Допомагають швидше помітити невідомі платежі |
Ліміти переказів | Обмежують можливий розмір втрат |
Біометричний вхід | Ускладнює доступ до застосунку стороннім особам |
Додаткове підтвердження критичних дій | Створює ще один бар'єр для шахрая |
Окрема картка для онлайн-покупок | Зменшує ризик для основного рахунку |
Захищений фінансовий номер | Ускладнює захоплення номера через перевипуск SIM |
Актуальні оновлення системи | Допомагають усувати відомі вразливості |
Найкращий ефект дає поєднання кількох механізмів. При цьому біометрія, ліміти та сповіщення не замінюють уважного ставлення до дозволів застосунків і підозрілих дзвінків.
Чому захист цифрової особи стає важливішим за сам пароль
Сучасне банківське шахрайство дедалі частіше спрямоване на людину та її повсякденні дії. Зловмисники використовують підроблені повідомлення, телефонні розмови, фальшиві застосунки та способи отримати контроль над уже авторизованим пристроєм.
Технології перевірки обличчя теж стикаються з новими ризиками. Штучно створені зображення й відео можуть використовуватися для спроб обману, тому розпізнавання живої людини та аналіз цифрової ідентичності залишаються важливими складовими безпеки.
Захист біометричних даних має значення й поза банківськими сервісами. Показовим є розвиток захисту обличчя від несанкціонованого використання штучним інтелектом, адже цифрова ідентичність охоплює значно більше, ніж фотографію в документі.
Facephi Intelligence розвиває іншу частину тієї самої проблеми: як відрізнити законного користувача від сторонньої особи, якщо формальний доступ уже відкрито. Для банків це означає перехід від перевірки окремих подій до оцінювання всього контексту використання рахунку.
Нова платформа не робить шахрайство неможливим, але демонструє важливу зміну підходу: після правильного пароля безпека не повинна закінчуватися. Подальша ефективність Facephi Intelligence залежатиме від реальних банківських інтеграцій, точності розпізнавання атак і того, як система впливатиме на звичайних клієнтів.
Поширені питання про Facephi Intelligence та захист банкінгу
Що таке Facephi Intelligence Platform?
Facephi Intelligence – платформа для банків і фінансових установ, яка аналізує цифрову ідентичність та оцінює ризики під час користування акаунтом після авторизації.
Як Facephi Intelligence захищає банківський рахунок?
Система враховує доступні сигнали пристрою, історію взаємодії та ознаки стороннього втручання. Якщо ризик зростає, банк може застосувати налаштовані механізми захисту.
Чи працює Facephi Intelligence після введення правильного пароля?
Так. Саме безперервна оцінка ризику після успішної авторизації є ключовою особливістю платформи.
Чи можна завантажити Facephi Intelligence на Android або iPhone?
Це рішення для інтеграції у фінансові сервіси, а не звичайний споживчий застосунок. Завантажувати неофіційні файли під його назвою небезпечно.
Чи захищає Facephi Intelligence від віддаленого доступу?
Платформа призначена для виявлення відповідних ознак і передачі інформації про ризик. Реальна реакція залежить від інтеграції та правил банку.
Чи використовують Facephi Intelligence українські банки?
Офіційний анонс не підтверджує впровадження нової платформи в конкретних українських банках. Потрібна окрема інформація від фінансових установ.
Що робити, якщо шахрай бачить екран банківського застосунку?
Негайно припинити спілкування зі сторонньою особою, звернутися до банку через офіційний канал і заблокувати небезпечні операції. Перевірку телефона краще проводити після захисту рахунків.
Чи може Face ID повністю захистити від банківських шахраїв?
Ні. Face ID допомагає підтверджувати особу, але не виключає соціальної інженерії, шкідливих застосунків або захоплення вже відкритої сесії.
Чи може Facephi Intelligence помилково заблокувати клієнта?
Будь-яка система оцінювання ризиків може давати помилкові спрацювання. Конкретні показники точності нової платформи необхідно оцінювати за незалежними випробуваннями та реальним досвідом її впровадження.
Найкраще за тиждень — на пошту
Без спаму. Лише топ-матеріали Gosta. Відписатись в один клік.
Коментарі