Кібератаки стали переконливішими – компаніям запропонували тренувати працівників на реальних сценаріях
Навіть добре захищена компанія може постраждати, якщо працівник повірить переконливому шахрайському листу. Новий сервіс PeopleX об'єднує практичні тренування, оцінювання навичок і навчання під конкретні помилки. 19 жовтня відкрилася попередня реєстрація, а три місяці безплатного доступу обіцяють після запуску.
Зміст13
- Що саме представила PeopleX 19 жовтня
- Як навчальні фішингові листи допомагають помічати загрозу
- Які ознаки сучасного шахрайського повідомлення
- Чому персональне оцінювання навичок може бути корисним
- Чим безпекові тренування відрізняються від звичайного тестування
- Яких загроз навчання кібербезпеки для працівників не може усунути
- Чому штучний інтелект змінює фішинг
- Як перевіряти ефективність навчання кібербезпеки для працівників
- Що робити працівникові після підозрілого листа
- Чи можна впровадити подібне навчання кібербезпеки для працівників в невеликій компанії
- Коли запустять PeopleX AI Security Governance та скільки це коштує
- Підсумок – як захищати компанію від переконливих ШІ-шахраїв
- Питання-відповіді про PeopleX сервіс практичного навчання кібербезпеки
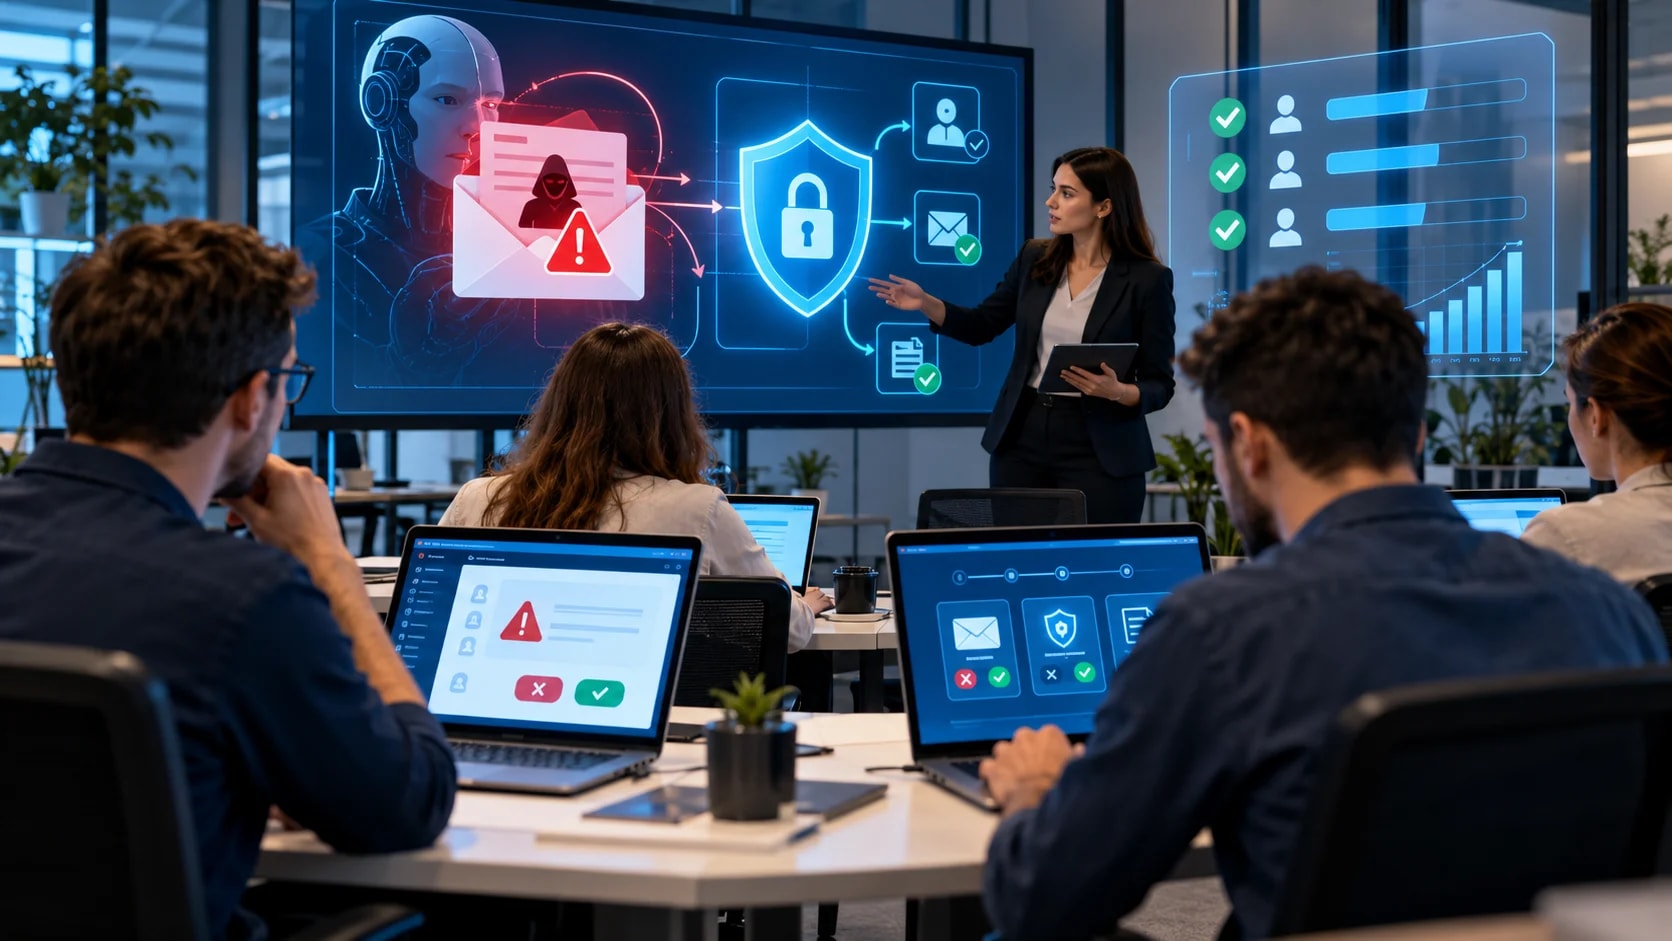
19 жовтня 2026 року відкрилася попередня реєстрація на корпоративний сервіс PeopleX AI Security Governance, призначений для навчання працівників протидії сучасним кіберзагрозам. Він об'єднує імітацію шахрайських листів, оцінювання навичок і персоналізовані навчальні матеріали. Головна відмінність полягає в регулярних практичних тренуваннях, а не лише в одноразовому перегляді інструкції з інформаційної безпеки. Компанія також оголосила три місяці безоплатного користування після комерційного запуску, проте сам повноцінний сервіс на момент відкриття реєстрації ще не запрацював.
Проблема стала гострішою через поширення генеративного штучного інтелекту, який може допомагати зловмисникам створювати переконливі тексти різними мовами. Водночас фішинг існував задовго до появи сучасних чатботів, і не кожне шахрайське повідомлення створене за їх допомогою. Найнебезпечнішим залишається поєднання психологічного тиску, поспіху й неправильно налаштованого доступу до корпоративних сервісів. Тому навіть якісне навчання повинно доповнюватися технічним захистом.
Що саме представила PeopleX 19 жовтня
Новий сервіс покликаний поєднати три етапи: практичні тренування, оцінювання ризиків і подальше навчання працівників. Спочатку система створює контрольовані сценарії, схожі на актуальні шахрайські повідомлення. Потім аналізує, як працівники реагують на такі ситуації, і визначає прогалини у знаннях. Після цього пропонує матеріали, які допомагають виправити конкретні помилки.
Найважливіше уточнення стосується дати. 19 жовтня компанія відкрила попередню реєстрацію на програму та повідомила про підготовку її запуску восени. Це не тотожне повідомленню про те, що кожен користувач уже може розпочати повне навчання. Точні умови міжнародного доступу та ціна після безоплатного періоду потребують додаткового підтвердження.
Як навчальні фішингові листи допомагають помічати загрозу
Імітаційний лист дозволяє без реальної крадіжки даних перевірити реакцію працівника на підозріле повідомлення. Наприклад, система може змоделювати повідомлення про термінове підтвердження облікового запису чи нібито зміну реквізитів. Мета полягає не в тому, щоб покарати людину за помилку, а в тому, щоб навчити її зупинитися та перевірити джерело. Після завершення вправи учасник повинен зрозуміти, які деталі викликали сумнів.
Якісне тренування не повинно вимагати введення справжнього пароля на сумнівній сторінці. Також його не варто проводити без внутрішньої політики, яка визначає, хто бачить результати й як їх використовують. Якщо керівництво перетворить тренування на систему публічного сорому, працівники почнуть приховувати помилки замість швидкого повідомлення про них. Це може підвищити реальний ризик, навіть якщо формальні показники проходження занять покращаться.
Які ознаки сучасного шахрайського повідомлення
Шахрайські листи не завжди містять очевидні граматичні помилки або дивне оформлення. Вони можуть правильно звертатися до працівника, згадувати справжню компанію та наслідувати стиль реального керівника. Саме тому оцінювати безпеку лише за грамотністю тексту вже недостатньо. Надійнішим способом є незалежна перевірка незвичайного прохання через відомий контакт, а не через адресу або посилання з підозрілого повідомлення.
Ситуація | Чому варто насторожитися | Безпечна дія |
|---|---|---|
Терміново просять змінити платіжні реквізити | Можлива підміна відправника | Перевірити через незалежний контакт |
Вимагають код входу | Може бути спроба захоплення акаунта | Нікому не передавати код |
Надсилають незвичайний файл | Ризик шкідливого вмісту | Узгодити відкриття за процедурою компанії |
Просять увійти за коротким посиланням | Можлива підроблена сторінка | Відкрити сервіс через відому адресу |
Тиснуть на страх покарання | Спроба примусити діяти без перевірки | Зупинити дію та повідомити відповідального |
Жодна окрема ознака не доводить шахрайство автоматично. Реальний керівник також може попросити термінову дію, а відомий партнер іноді змінює адресу листування. Саме тому важлива процедура незалежного підтвердження нестандартних запитів. Вона дозволяє не покладатися лише на інтуїцію або зовнішній вигляд повідомлення.
Чому персональне оцінювання навичок може бути корисним
Різні працівники стикаються з неоднаковими ризиками, тому однаковий навчальний курс не завжди дає найкращий результат. Бухгалтерія працює з платіжними документами, служба підтримки отримує велику кількість зовнішніх звернень, а технічні фахівці мають доступ до налаштувань систем. Сервіс PeopleX передбачає оцінювання рівня підготовки та виявлення типових прогалин для окремих ролей. Це може допомогти спрямувати навчання туди, де воно найбільш потрібне.
Проте оцінка системи не повинна ставати остаточним висновком про професійні здібності людини. Працівник може припуститися помилки через втому, незвичайні умови або недостатньо зрозумілу інструкцію. Важливо аналізувати не лише поведінку однієї людини, а й якість внутрішніх процедур. Наприклад, якщо працівники не знають, кому повідомляти про підозрілий лист, проблему потрібно виправити на рівні організації.
Чим безпекові тренування відрізняються від звичайного тестування
Разовий тест переважно перевіряє знання правил, але не показує, як людина поводитиметься під час робочого поспіху. Практична імітація ближча до реального контексту, оскільки вона з'являється серед звичайних листів і завдань. Після правильно організованого тренування важливо пояснити причину помилки й дати можливість закріпити нову навичку. Саме повторення допомагає виробити звичку перевіряти незвичайні запити.
Водночас надто часті несподівані перевірки можуть викликати стрес і недовіру. Компанія повинна повідомити працівникам загальні правила програми, її навчальну мету та порядок використання результатів. Також потрібні зрозумілі критерії успіху, наприклад швидкість повідомлення про загрозу, а не лише кількість неправильних кліків. У такому випадку навчання підтримує безпеку, а не перетворюється на механізм покарання.
Яких загроз навчання кібербезпеки для працівників не може усунути
Навіть уважний працівник не здатний компенсувати всі технічні слабкості інформаційної системи. Якщо компанія не використовує багатофакторну автентифікацію, має застаріле програмне забезпечення або надто широкі права доступу, навчання не закриє ці проблеми. Також фішинговий захист не замінює резервного копіювання чи контролю адміністраторських облікових записів. Безпека потребує кількох незалежних рівнів захисту.
Наприклад, працівник може випадково перейти на небезпечний сайт, але сучасний браузер або захисна система здатні заблокувати подальше виконання шкідливої дії. Аналогічно правильно налаштовані права можуть не дозволити одному скомпрометованому акаунту відкрити весь корпоративний архів. Саме ці технічні межі зменшують наслідки людської помилки. Практичне навчання має працювати разом із ними.
Чому штучний інтелект змінює фішинг
Генеративні системи здатні швидко створювати граматично правильні повідомлення та адаптувати тон до різних ситуацій. Це може знижувати бар'єр для масових шахрайських кампаній, особливо коли зловмисники працюють із кількома мовами. Але для реальної атаки потрібні також канали розсилання, доступ до адрес і способи обману користувачів. Тому небезпеку не можна описувати лише появою одного нового ШІ-інструмента.
Для працівника практична дія залишається зрозумілою: незвичайне прохання про гроші, дані або доступ потрібно перевіряти незалежно від переконливості тексту. Якщо повідомлення нібито надходить від керівника, підтвердження через службовий телефон або корпоративний чат може бути надійнішим. При цьому не слід використовувати контактні дані, які зловмисник сам указав у підозрілому листі. Процедура перевірки повинна спрацьовувати навіть тоді, коли повідомлення виглядає бездоганно.
Як перевіряти ефективність навчання кібербезпеки для працівників
Корисна оцінка враховує не лише кількість працівників, які пройшли курс. Потрібно також вимірювати, наскільки швидко люди повідомляють про підозрілу активність, чи правильно використовують внутрішній канал і чи зменшилася кількість повторних помилок. Дані варто порівнювати протягом кількох періодів, а не робити висновок після одного випадкового тренування. Водночас результати слід аналізувати без розголошення зайвих персональних подробиць.
Окремо потрібно перевіряти, чи покращилося реагування відповідальних служб. Якщо працівник повідомив про підозрілий лист, але ніхто не відповів йому протягом тривалого часу, навчальний процес має системну прогалину. Також корисно аналізувати, чи не стало повідомлення про загрозу надто складним. Добра програма повинна допомагати зупинити інцидент, а не просто створювати красиві графіки.
Що робити працівникові після підозрілого листа
Перш за все потрібно припинити виконання незвичайного прохання та не відкривати сумнівні вкладення. Якщо йдеться про зміну реквізитів або передачу даних, слід підтвердити запит через відомий службовий канал. Після цього варто повідомити відповідальну особу за встановленою процедурою, навіть якщо згодом з'ясується, що лист був безпечним. Своєчасне повідомлення корисніше, ніж спроба приховати випадковий клік.
Якщо пароль уже введено на підозрілій сторінці, потрібно негайно звернутися до служби безпеки та виконати процедуру відновлення доступу. Самостійна спроба видалити всі сліди може ускладнити розслідування інциденту. Також не варто пересилати потенційно небезпечні файли колегам заради "перевірки". Для цього мають існувати визначені корпоративні канали.
Чи можна впровадити подібне навчання кібербезпеки для працівників в невеликій компанії
Малий бізнес теж стикається з підміною реквізитів, шахрайськими повідомленнями та ризиком втрати облікових записів. При цьому для корисного результату не завжди потрібна дорога спеціалізована платформа. Базовими заходами можуть бути короткі регулярні розбори типових ситуацій, окремий канал повідомлень і чіткий порядок перевірки платежів. Технологічний сервіс має сенс тоді, коли допомагає підтримувати ці правила системно.
Особливо важливо включати до навчання керівництво, а не лише рядових працівників. Якщо директор вимагає негайного виконання нестандартного платежу без перевірки, підлеглому складно застосувати навіть добре засвоєні правила. Тому внутрішня політика повинна поширюватися на всі ролі. Це знижує ризик того, що авторитет посади стане інструментом шахрайства.
Коли запустять PeopleX AI Security Governance та скільки це коштує
Станом на 19 жовтня компанія відкрила саме попередню реєстрацію, а повний запуск анонсовано на осінь 2026 року. Після початку роботи передбачено тримісячний безплатний період за умовами кампанії. Постійні тарифи, можливості міжнародного доступу та українська локалізація не підтверджені. Тому не можна називати сервіс уже доступним для українських компаній за нульовою ціною.
Перед підключенням будь-якої навчальної платформи потрібно перевірити правила зберігання персональних результатів. Оцінка поведінки працівників може належати до чутливої інформації всередині організації. Необхідно визначити, хто має доступ до звітів, як довго вони зберігаються і для чого можуть використовуватися. Така прозорість допомагає зробити тренування корисним та етичним.
Підсумок – як захищати компанію від переконливих ШІ-шахраїв
Сервіс PeopleX відображає перехід від формальних разових лекцій до практичних тренувань і персонального навчання. У сучасних атаках грамотність повідомлення вже не може бути надійним критерієм безпеки, тому важливішими стають звички незалежної перевірки. Тренування допомагають виявляти слабкі місця, але не замінюють технічних засобів захисту та зрозумілих корпоративних правил. Найкращий результат потребує спільної роботи працівників, керівництва й відповідальних технічних спеціалістів.
Ключова навичка – зупиняти незвичайну дію, перевіряти її через незалежний канал і швидко повідомляти про підозру. Саме її варто розвивати незалежно від конкретного навчального продукту. PeopleX наразі приймає попередні заявки, тому оцінювати фактичну ефективність сервісу ще зарано. Українським компаніям доцільно орієнтуватися передусім на власні ризики та перевірювані правила безпеки.
Питання-відповіді про PeopleX сервіс практичного навчання кібербезпеки
Що нового оголосила PeopleX 19 жовтня?
Відкрито попередню реєстрацію на сервіс практичного навчання кібербезпеки з оцінюванням навичок.
Чи вже можна пройти повний курс?
Комерційний запуск заявлено на осінь 2026 року. Станом на день анонсу відкрито попередню реєстрацію.
Чи справді доступ безплатний три місяці?
Компанія оголосила три місяці безплатного користування після запуску за умовами акції.
Чи допоможе сервіс проти всіх хакерських атак?
Ні. Навчання зменшує людські ризики, але не замінює оновлення систем, контроль доступу й резервні копії.
Що робити після підозрілого повідомлення?
Не виконувати незвичайне прохання, перевірити його через відомий канал і повідомити відповідального за безпеку.
Преміальний партнер розділу «Технології»Samsung
 Ваш наступний GalaxyСмартфони на офіційному сайті Samsung.Обрати смартфон

Найкраще за тиждень — на пошту
Без спаму. Лише топ-матеріали Gosta. Відписатись в один клік.


Коментарі