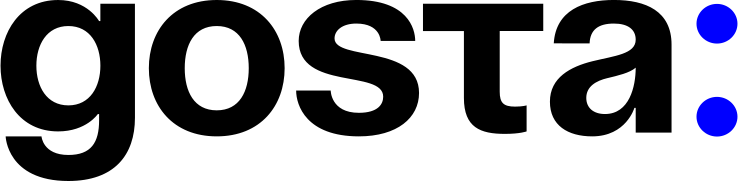
Ваші дані може побачити не лише ШІ – нова технологія обіцяє захистити навіть інформацію під час обробки
Чи можуть власники серверів побачити документи, які ви передаєте штучному інтелекту? Японські дослідники представили п'ять робіт про новий рівень захисту ШІ. Конфіденційні обчислення дозволяють обробляти інформацію в ізольованому середовищі. Але що це змінює для українців, які користуються ChatGPT, Gemini та іншими сервісами?

Зміст14
- Що таке конфіденційні обчислення і чому вони потрібні для ШІ
- П'ять досліджень конфіденційних обчислень для ШІ, оголошених 19 жовтня 2026 року
- Як працюють конфіденційні обчислення для ШІ на практиці
- Чи можна вже використовувати конфіденційні обчислення з ChatGPT і Gemini
- Які персональні дані не можна бездумно передавати штучному інтелекту
- Як підготувати документи для ШІ без розкриття особистої інформації
- Де конфіденційні обчислення можуть бути особливо корисними українцям
- Чим конфіденційні обчислення відрізняються від локального ШІ
- Чи можуть конфіденційні обчислення повністю зупинити витоки даних
- Як перевірити, чи ШІ-сервіс справді використовує конфіденційні обчислення
- Конфіденційні обчислення та захист обличчя, голосу й інших біометричних даних
- Як захистити особисту інформацію в ШІ вже зараз
- Що робити, якщо особисті дані вже передали штучному інтелекту
- Яке майбутнє мають конфіденційні обчислення для штучного інтелекту
Конфіденційні обчислення дозволяють захищати інформацію не лише під час передавання через інтернет або зберігання на сервері, а й безпосередньо під час її обробки штучним інтелектом. Це важливо для користувачів, які завантажують у ШІ медичні документи, фінансові звіти, робочі файли або особисте листування. Адже навіть захищене з'єднання не означає, що інформація залишається недоступною всередині серверної системи.
19 жовтня 2026 року японська технологічна компанія Acompany оголосила про п'ять наукових робіт, присвячених конфіденційним обчисленням та безпеці ШІ. Дослідження представлять у межах конференції з комп'ютерної безпеки CSS2026, яка проходить із 19 до 23 жовтня в японському місті Хамамацу та онлайн. Науковці працюють над перевіркою захищених середовищ, протидією фізичним атакам і створенням доказів того, що ШІ обробляє інформацію за визначеними правилами.
Найважливіше нововведення полягає у зміні самого принципу довіри. Замість необхідності повністю покладатися на обіцянки власника хмарної платформи, конфіденційні обчислення можуть надавати технічні докази того, що програма працює в ізольованому середовищі. Проте ця технологія не гарантує абсолютної приватності та не робить автоматично безпечним кожен чатбот.
Для українців питання особливо актуальне через активне використання ШІ у бізнесі, освіті, медицині, фінансових послугах та повсякденному житті. Нижче розглянуто, що саме можуть захистити конфіденційні обчислення, які п'ять досліджень оголосили японські фахівці та як уже зараз зменшити ризик витоку персональних даних у популярних ШІ-сервісах.
Що таке конфіденційні обчислення і чому вони потрібні для ШІ
Конфіденційні обчислення – це технологія захисту даних під час їхнього використання комп'ютерною системою. Вона передбачає виконання програм у спеціальному апаратно ізольованому середовищі, яке обмежує доступ до інформації з боку інших компонентів інфраструктури.
Англійська назва технології – Confidential Computing. Її основна відмінність від звичайного шифрування полягає в захисті інформації безпосередньо під час обчислень.
У традиційній хмарній системі дані зазвичай шифруються під час передавання й зберігання. Але коли серверу потрібно їх проаналізувати, інформація має бути доступною відповідній програмі для виконання операцій.
Саме цей етап створює додаткові ризики. Якщо серверне середовище скомпрометоване або сторонній компонент отримав надмірні привілеї, він потенційно може спробувати прочитати чи змінити інформацію в пам'яті.
Конфіденційні обчислення допомагають обмежити таку можливість. Захищена програма отримує доступ до даних усередині ізольованого середовища, а інші компоненти системи не повинні мати довільного доступу до його пам'яті.
Чим конфіденційні обчислення відрізняються від звичайного шифрування
Головна відмінність полягає в тому, на якому етапі життєвого циклу даних забезпечується захист. Звичайне шифрування часто захищає інформацію на диску або під час її передавання, тоді як конфіденційні обчислення додають ізоляцію під час виконання програми.
Наприклад, людина завантажує документ до онлайн-сервісу для короткого переказу. З'єднання може використовувати HTTPS, а збережений файл – серверне шифрування. Проте це ще не означає, що серверний процес, який читає документ, ізольований від усієї іншої інфраструктури.
Для розуміння різниці потрібно розглянути три стани інформації.
Стан інформації | Типовий спосіб захисту | Який ризик залишається |
|---|---|---|
Дані зберігаються на диску | Шифрування файлів і сховищ | Авторизована програма може отримати доступ після розшифрування |
Дані передаються через інтернет | TLS та HTTPS | Кінцевий сервер має обробити отриману інформацію |
Дані обробляються програмою | Конфіденційні обчислення в захищеному середовищі | Залишаються ризики вразливостей програми, дозволених операцій та результатів обробки |
Таким чином, конфіденційні обчислення доповнюють інші методи захисту, а не замінюють їх. Для безпеки потрібні також контроль доступу, правильне керування ключами, перевірка програм і відповідальне поводження з отриманими результатами.
Як конфіденційні обчислення захищають інформацію під час обробки
Конфіденційні обчислення використовують захищене середовище виконання, яке називається TEE – Trusted Execution Environment. Це апаратно ізольована ділянка обчислювальної системи, призначена для виконання певних програм і захисту їхніх даних від несанкціонованого втручання.
Усередині такого середовища програма може працювати з інформацією, необхідною для обчислень. Водночас інші компоненти інфраструктури отримують обмежений доступ до захищеної пам'яті відповідно до реалізованої моделі безпеки.
При цьому захист не означає, що дані математично залишаються зашифрованими для самої програми в кожну мить. Авторизований код усередині TEE може працювати з ними у відкритому вигляді, тоді як зовнішні компоненти не повинні мати можливості довільно їх прочитати.
Для користувача практична цінність полягає в тому, що навіть власник хмарної інфраструктури не обов'язково матиме технічну можливість переглядати вміст захищеного обчислення.
П'ять досліджень конфіденційних обчислень для ШІ, оголошених 19 жовтня 2026 року
Японська компанія Acompany оголосила п'ять наукових робіт, пов'язаних із конфіденційними обчисленнями, перевіркою захищеного програмного середовища та правовими аспектами обробки даних. Дослідження охоплюють три напрями: технологічну безпеку, незалежне підтвердження довіри та правила використання конфіденційної інформації.
Компанія працює у сфері технологій захисту даних і розробляє рішення для застосування штучного інтелекту в організаціях, які обробляють чутливу інформацію.
Оголошення від 19 жовтня містить назви п'яти робіт та їхніх авторів, але не повні результати експериментів. Тому дослідження слід розглядати як представлені наукові напрями, а не як п'ять уже доведених способів повністю усунути витоки даних.
Дослідження | Основне завдання | Практичне значення |
|---|---|---|
Перевірка цілісності Intel TDX через IMA та RTMR | Фіксувати вимірювання програмного середовища | Допомагати виявляти небажані зміни в захищеній системі |
Attestable Audit | Перевіряти визначені властивості програми без розкриття її коду | Дозволяти незалежну перевірку без публікації комерційних секретів |
TEE Anchor | Розробити незалежний від виробника підхід до протидії фізичним атакам | Посилювати захист різних апаратних платформ |
Правове значення технологій захисту приватності | Дослідити застосування PETs для статистичної обробки даних | Допомагати визначати допустимі способи використання персональної інформації |
Формалізація звітності з підтверджувальними доказами для конфіденційного ШІ | Пов'язати звіти про роботу ШІ з доказами виконаних операцій | Полегшувати аудит і перевірку заяв про безпеку |
Кожна робота стосується окремої проблеми. Разом вони показують, що розвиток конфіденційних обчислень потребує не тільки потужного обладнання, а й перевірки програм, контролю поведінки системи та зрозумілих юридичних правил.
Дослідження №1 – як Intel TDX допомагає перевіряти конфіденційні обчислення
Перша робота присвячена створенню модуля ядра Linux, який передає вимірювання системи IMA до механізму RTMR у середовищі Intel TDX. Мета такого підходу – забезпечити додаткові можливості перевірки стану програм, які працюють усередині захищеної віртуальної машини.
Intel TDX – технологія апаратної ізоляції, яка допомагає відокремлювати віртуальні машини від гіпервізора та інших компонентів хмарної інфраструктури.
IMA, або Integrity Measurement Architecture, – механізм Linux, який може вимірювати характеристики файлів та програмних компонентів. RTMR використовується для фіксації відповідних вимірювань у середовищі Intel TDX.
Поєднання цих механізмів потенційно дозволяє перевіряти не тільки факт запуску захищеної машини, а й визначені характеристики програмного середовища.
Для ШІ це важливо, оскільки конфіденційні обчислення повинні захищати не просто пам'ять сервера. Необхідно також мати впевненість, що інформацію обробляє саме передбачена програма, а не змінена версія з небезпечними компонентами.
Дослідження №2 – як перевірити безпеку ШІ, не розкриваючи його код
Друга робота отримала назву Attestable Audit і присвячена перевірці визначених властивостей програм без розкриття їхнього вихідного коду. Такий підхід може допомагати організаціям підтверджувати виконання технічних вимог, зберігаючи комерційну таємницю.
Сучасні системи ШІ можуть використовувати власні алгоритми, внутрішні інструкції та складні механізми обробки даних. Розробники не завжди готові відкривати весь код стороннім аудиторам.
Водночас користувачам, компаніям і регуляторам потрібні докази того, що програма виконує визначені вимоги.
Наприклад, замовник може хотіти переконатися, що сервіс запускає схвалену версію програми. Але для цього не обов'язково потрібно передавати аудитору повний вихідний код.
Attestable Audit досліджує способи підтвердження таких властивостей. Проте перевірка окремих характеристик не означає математичного доведення повної безпеки всієї програми.
Дослідження №3 – як захистити конфіденційні обчислення від фізичних атак
Третя робота, TEE Anchor, присвячена захисту довірених середовищ виконання від фізичних атак незалежно від конкретного виробника апаратної платформи. Завдання полягає в пошуку механізму, який можна застосовувати до різних реалізацій TEE.
Фізичні атаки відрізняються від звичайного викрадення пароля чи зараження комп'ютера вірусом. Вони можуть бути спрямовані на апаратні компоненти, пам'ять, електричні сигнали або інші характеристики роботи пристрою.
Такі атаки особливо важливі для датацентрів та інфраструктури, де зловмисник потенційно може отримати фізичний доступ до обладнання.
Захищене середовище виконання зменшує ризик несанкціонованого доступу через певні програмні рівні. Однак це не означає автоматичної стійкості до всіх фізичних способів втручання.
TEE Anchor розглядає додатковий рівень захисту. До оприлюднення повних технічних результатів не можна стверджувати, що цей підхід уже усуває всі апаратні атаки або підтримується кожним сучасним процесором.
Дослідження №4 – як конфіденційні обчислення пов'язані із законом
Четверта робота присвячена правовому значенню технологій підвищення приватності, відомих як PETs, під час статистичної обробки інформації. Дослідження розглядає, яку роль технічні засоби захисту можуть відігравати в межах спеціальних правових режимів використання даних.
PETs – це ширша категорія, ніж конфіденційні обчислення. Вона охоплює різні підходи, які допомагають зменшувати ризик розкриття приватної інформації.
До таких технологій можуть належати захищені обчислення, диференційна приватність, багатосторонні обчислення та інші криптографічні методи.
Юридична проблема виникає тоді, коли організація хоче отримати корисну статистику з персональних даних, але не має підстав розкривати інформацію про конкретних людей.
Наприклад, медичним дослідникам може бути потрібна узагальнена статистика захворювань. При цьому імена, адреси та інші ідентифікатори пацієнтів не повинні ставати доступними стороннім особам.
Важливо, що ця робота стосується аналізу відповідного правового контексту в Японії. Її висновки не можна автоматично переносити на українське законодавство без окремої юридичної оцінки.
Дослідження №5 – як довести, що конфіденційний ШІ працював за правилами
П'ята робота присвячена формалізації звітності, яка супроводжується підтверджувальними доказами роботи конфіденційного ШІ. Її мета – створити більш чіткий підхід до опису того, які операції виконувала система та як можна перевірити відповідні твердження.
Звичайний звіт про безпеку нерідко є текстовим документом. У ньому постачальник описує свої правила, процеси контролю й результати внутрішньої перевірки.
Але сам факт наявності документа не гарантує, що конкретна програма справді працювала у відповідному середовищі.
Доказова звітність передбачає використання технічних свідчень, які можуть підтверджувати частину заявлених характеристик. Наприклад, записів про перевірку середовища, криптографічних підтверджень або даних про виконані програмою дії.
Це особливо важливо для компаній, які передають ШІ конфіденційні документи. Їм потрібно не просто отримати обіцянку безпеки, а мати можливість перевіряти виконання визначених умов.
Водночас технічний звіт не доводить автоматично правильність кожної відповіді ШІ. Безпечне середовище виконання та достовірність згенерованого тексту – різні характеристики системи.
Як працюють конфіденційні обчислення для ШІ на практиці
Конфіденційні обчислення дозволяють організувати обробку даних так, щоб ключі розшифрування надавалися лише перевіреному середовищу виконання. Це допомагає зменшити залежність від довіри до всіх адміністраторів і компонентів хмарної інфраструктури.
У спрощеному прикладі компанія хоче проаналізувати фінансовий звіт за допомогою ШІ, але не бажає відкривати вміст документа оператору хмарного сервера.
Для цього можна використати захищене обчислювальне середовище з процедурою віддаленої перевірки.
Процес має кілька етапів:
Підготовка документа. Компанія визначає, яку інформацію потрібно проаналізувати, та шифрує її перед передаванням.
Запуск захищеного середовища. На сумісному обладнанні створюється ізольоване середовище для виконання програми.
Перевірка стану системи. Механізм віддаленої атестації підтверджує визначені характеристики обладнання та програмного середовища.
Надання ключа. Якщо перевірка відповідає встановленій політиці, система керування ключами дозволяє розшифрувати інформацію в захищеному середовищі.
Обробка за допомогою ШІ. Авторизована програма аналізує документ відповідно до наданого завдання.
Повернення результату. Користувач отримує відповідь через передбачений захищений канал.
Контроль подальшого використання. Організація визначає правила зберігання результатів, журналів та інших пов'язаних даних.
Така архітектура складніша за звичайне завантаження файлу до чатбота. Вона потребує сумісного обладнання, правильно налаштованого програмного середовища та керування криптографічними ключами.
Водночас навіть коректно налаштовані конфіденційні обчислення не усувають ризик помилки в самій програмі. Якщо авторизований код навмисно передає приватну інформацію сторонньому одержувачу, апаратна ізоляція не обов'язково зупинить таку дію.
Що таке віддалена атестація в конфіденційних обчисленнях
Віддалена атестація – це процедура криптографічної перевірки визначених характеристик обладнання та програмного середовища. Вона допомагає встановити, чи відповідає захищена система умовам, за яких їй дозволено отримати секретні дані.
Наприклад, організація може налаштувати правило: ключ доступу до документів надається лише певній версії програми, яка працює у перевіреному середовищі.
Якщо перевірка не проходить, ключ не повинен видаватися. Це дозволяє зробити довіру до інфраструктури умовною, а не беззаперечною.
Сучасні платформи вже використовують відповідні механізми. Microsoft Azure має служби атестації та захищеного надання ключів, а NVIDIA пропонує засоби перевірки підтримуваних графічних процесорів.
Однак сам факт підтримки атестації не гарантує повної безпеки. Потрібно правильно визначити, які компоненти перевіряються, які версії програм дозволені та що відбувається після виявлення невідповідності.
Чи можна вже використовувати конфіденційні обчислення з ChatGPT і Gemini
Звичайний користувач ChatGPT або Gemini не повинен вважати, що всі його розмови автоматично обробляються із застосуванням конфіденційних обчислень. Потрібне окреме підтвердження відповідної архітектури, режиму роботи та меж захисту конкретного сервісу.
HTTPS, шифрування даних на серверах і політика конфіденційності – важливі складові безпеки. Але вони не доводять, що кожен запит виконується всередині апаратно ізольованого середовища з віддаленою атестацією.
Крім того, існує принципова відмінність між захистом даних від адміністратора інфраструктури та правилами використання інформації самим постачальником ШІ.
Навіть якщо конфіденційні обчислення обмежують доступ певних компонентів сервера, це не замінює перевірку умов зберігання чатів, використання даних для навчання моделей та підключення зовнішніх інструментів.
Як захистити персональні дані в ChatGPT
Для зменшення ризиків у ChatGPT потрібно перевірити налаштування керування даними, використання чатів для вдосконалення моделей, доступ підключених застосунків та збереження особистої інформації. Ці можливості доступні залежно від типу акаунта, тарифу й налаштувань робочого простору.
У персональних облікових записах можна керувати використанням нових розмов для навчання моделей через відповідний параметр у налаштуваннях даних.
Вимкнення використання чатів для навчання не означає, що інформація взагалі не обробляється або негайно зникає з усіх систем. Дані можуть оброблятися для надання послуги, безпеки та інших визначених цілей.
Для приватнішої розмови також можна використовувати тимчасові чати. Проте тимчасовий режим не варто сприймати як повну анонімність або дозвіл передавати будь-які секретні документи.
Практична перевірка налаштувань передбачає такі кроки:
Відкрити параметри конфіденційності. Знайти розділ керування даними у своєму обліковому записі.
Перевірити навчання моделей. Вимкнути використання нових розмов для вдосконалення моделей, якщо це відповідає потребам користувача.
Переглянути збережені розмови. Видалити непотрібні діалоги, які містять особисту інформацію.
Перевірити пам'ять. З'ясувати, які особисті деталі система може використовувати для персоналізації.
Переглянути підключені застосунки. Залишити лише потрібні сервіси та мінімально необхідні дозволи.
Увімкнути посилений захист входу. Використовувати доступні засоби багатофакторної автентифікації.
Не передавати секрети без необхідності. Паролі, коди відновлення, приватні ключі та повні банківські реквізити не потрібні для звичайних завдань.
Окремої уваги заслуговують ШІ-агенти, які отримують доступ до електронної пошти, документів та інших сервісів. Якщо система може не лише читати інформацію, а й виконувати дії, потрібно перевіряти межі її повноважень.
Наприклад, у матеріалі про автономного ШІ-агента Dots від OpenAI розглянуто можливості тривалої автоматизованої роботи з підключеними сервісами. Для таких інструментів захист інформації залежить і від того, до яких джерел користувач дозволив доступ.
Як захистити персональні дані в Google Gemini
У Gemini можна керувати історією дій, персоналізацією та окремими способами використання розмов для вдосконалення сервісу. Водночас потрібно враховувати, що деякі дані можуть зберігатися протягом визначеного часу для безпеки та роботи системи навіть після зміни налаштувань історії.
Google пропонує тимчасові чати та параметри збереження активності. За офіційною політикою, тимчасові розмови не використовуються для навчання моделей Gemini, але можуть зберігатися обмежений час для роботи сервісу й захисту від зловживань.
Окремий ризик пов'язаний із підключеними службами. Gemini може використовувати контекст із дозволених застосунків, а отже, передавання інформації не завжди обмежується текстом, який людина самостійно вводить у поле запиту.
Перед використанням Gemini для особистих або робочих документів потрібно перевірити:
Історію активності. Чи зберігаються запити та файли в обліковому записі.
Персоналізацію. Чи може система використовувати попередні розмови.
Підключені застосунки. Які сервіси мають дозвіл обмінюватися інформацією.
Доступ до місцезнаходження. Чи потрібні точні геодані для конкретного завдання.
Тимчасовий режим. Чи доступний він і які умови зберігання передбачені.
Використання файлів. Чи містять документи сторонні персональні дані або конфіденційні відомості.
Конфіденційні обчислення та налаштування приватності Gemini вирішують різні завдання. Перші стосуються архітектури обробки, а другі – правил використання й зберігання інформації.
Які персональні дані не можна бездумно передавати штучному інтелекту
Найнебезпечніше передавати ШІ інформацію, яка дозволяє отримати доступ до грошей, облікових записів, приватних документів або встановити особу людини без її згоди. Навіть якщо сервіс має сучасні засоби захисту, передавання надмірного обсягу даних створює додатковий ризик.
Особливо обережно потрібно працювати з документами інших людей. Наприклад, роботодавець може мати доступ до особових справ працівників, але це не означає автоматичного права завантажувати їх до будь-якого зовнішнього чатбота.
Для побутових завдань часто достатньо анонімізованих прикладів. ШІ може допомогти пояснити структуру документа, сформувати шаблон заяви або перевірити стиль листа без справжніх імен, адрес і номерів.
Тип даних | Основний ризик | Безпечніший підхід |
|---|---|---|
Паролі та коди доступу | Захоплення облікового запису | Не передавати |
Коди підтвердження з SMS | Несанкціоновані операції | Не передавати |
Приватні ключі та токени API | Доступ до сервісів і систем | Використовувати лише захищене сховище секретів |
Повні реквізити банківської картки | Платіжне шахрайство | Описувати проблему без реквізитів |
Паспортні дані та РНОКПП | Викрадення персональної інформації | Замінювати умовними значеннями |
Медичні висновки | Розкриття інформації про здоров'я | Видаляти ідентифікатори та оцінювати необхідність обробки |
Адреси й телефони клієнтів | Порушення приватності третіх осіб | Використовувати псевдоніми або агреговані дані |
Робочі договори | Розголошення комерційної інформації | Передавати лише погоджені та очищені фрагменти |
Геолокація й маршрути | Розкриття місцеперебування | Прибирати точні координати та чутливі деталі |
Фото дітей | Ризик небажаного зберігання й використання зображень | Не завантажувати без обґрунтованої потреби та належних дозволів |
Навіть після видалення імені документ не завжди стає анонімним. Поєднання посади, населеного пункту, віку та інших деталей може дозволяти встановити конкретну людину.
Тому конфіденційні обчислення корисно доповнювати мінімізацією даних. Чим менше особистої інформації надходить до системи, тим менший потенційний обсяг розкриття у випадку інциденту.
Як підготувати документи для ШІ без розкриття особистої інформації
Найпростіший спосіб захистити документ перед завантаженням до ШІ – створити окрему копію та видалити з неї інформацію, яка не потрібна для виконання завдання. Для більшості повсякденних запитів точні персональні дані не мають значення.
Наприклад, щоб перевірити зрозумілість трудового договору, необов'язково показувати ШІ справжні паспортні реквізити сторін. Для аналізу структури достатньо умовних позначень.
Замість реального імені можна використати "Працівник А", замість назви компанії – "Компанія Б", а замість номера документа – умовний ідентифікатор.
Як анонімізувати текст перед завантаженням до ШІ
Анонімізацію потрібно проводити до передавання документа зовнішньому сервісу. Якщо документ уже завантажено, видалення особистих деталей із наступного повідомлення не скасовує факту їхнього попереднього передавання.
Для підготовки безпечнішої копії допоможе така послідовність:
Зробити окрему копію. Не змінювати вихідний документ, який потрібний для роботи.
Прибрати прямі ідентифікатори. Видалити ПІБ, адреси, телефони, пошти та номери документів.
Замінити чутливі значення. Використати умовні імена, суми й ідентифікатори, якщо точні числа не потрібні.
Перевірити непрямі ознаки. Прибрати рідкісні посади, точні дати або інші деталі, які дозволяють встановити особу.
Оглянути метадані. Перевірити коментарі, приховані аркуші, історію правок та властивості файлу.
Перевірити приховані частини. Врахувати колонтитули, вкладення, нотатки та зображення всередині документа.
Завантажити лише необхідне. Замість усього файлу передавати короткий фрагмент, достатній для завдання.
Переглянути отриману відповідь. Перед подальшим поширенням перевірити, чи не відтворює вона конфіденційні деталі.
Особливої уваги потребують PDF-файли та скановані документи. Просте закриття номера паспорта чорним прямокутником іноді залишає оригінальний текст у структурі файлу, якщо редагування виконано неправильно.
Для надійного видалення потрібно використовувати спеціальні засоби редагування конфіденційної інформації та перевіряти підсумковий файл.
Приклад безпечнішого запиту для ШІ
Коректний запит не повинен містити більше інформації, ніж необхідно для виконання поставленого завдання. Наприклад, під час перевірки ділового листа можна повністю прибрати особисті реквізити.
Замість передавання справжнього листа з адресами, телефонами та підписами краще використати таке формулювання:
Перевір граматику й діловий стиль цього листа українською мовою. Збережи зміст, але не додавай нових фактів. Імена та назви замінено умовними позначеннями. Не відновлюй і не вигадуй приховані персональні дані.
Далі можна вставити лише необхідний фрагмент тексту, у якому замість реальних реквізитів стоять умовні позначення. Це дозволяє отримати мовну допомогу без зайвого розкриття особистої інформації.
Де конфіденційні обчислення можуть бути особливо корисними українцям
Конфіденційні обчислення найбільше потрібні там, де штучний інтелект працює з цінними або чутливими даними, а організація не хоче надавати надмірну довіру сторонній інфраструктурі. Це стосується медичних установ, фінансового сектору, юридичних компаній та організацій із великими базами персональної інформації.
Для звичайного користувача вплив технології може бути менш помітним. Людина не обов'язково бачитиме окрему кнопку "конфіденційні обчислення", але її дані потенційно можуть оброблятися всередині захищеної інфраструктури сервісу.
Конфіденційні обчислення для медичних документів
У медицині конфіденційні обчислення можуть допомагати аналізувати результати обстежень, статистику захворювань або інші дані без надання зайвого доступу операторам хмарних систем. Але використання таких технологій потребує належної правової підстави, організаційного контролю та відповідного захисту.
Наприклад, клініка може хотіти узагальнити результати лікування пацієнтів за допомогою ШІ. При цьому потрібно захистити інформацію про діагнози, особисті дані й історію звернень.
Апаратна ізоляція може зменшувати частину ризиків, але не замінює медичну таємницю, правила доступу до карток пацієнтів і відповідальність лікаря.
Конфіденційні обчислення для банків та фінансових сервісів
У фінансовій сфері конфіденційні обчислення можуть використовуватися для захисту даних під час аналізу транзакцій, виявлення підозрілих операцій та побудови моделей ризику. Особливо корисними такі механізми можуть бути під час роботи з хмарною інфраструктурою або спільними обчисленнями.
Наприклад, банк може використовувати ШІ для оцінювання нетипових платежів, але не бажати відкривати всю базу транзакцій сторонньому адміністратору.
Водночас конфіденційні обчислення не захищають автоматично від усіх видів шахрайства. Якщо клієнт сам передав пароль або підтвердив небезпечну операцію, потрібні інші механізми контролю.
Конфіденційні обчислення для українських підприємців
Для підприємців конфіденційні обчислення можуть стати способом безпечніше застосовувати ШІ до внутрішніх документів, клієнтських баз і комерційних матеріалів. Це особливо актуально для компаній, які використовують зовнішні хмарні сервіси.
Наприклад, інтернет-магазин може аналізувати продажі, повернення товарів та роботу підтримки. Але для прогнозування попиту не завжди потрібно розкривати імена, номери телефонів і адреси покупців.
У багатьох випадках достатньо агрегованої статистики. Конфіденційні обчислення можуть забезпечити додатковий рівень захисту, якщо бізнесу все ж потрібно працювати з чутливими даними.
Конфіденційні обчислення для розробників програм
Конфіденційні обчислення можуть допомагати захищати вихідний код, технічні документи та внутрішні алгоритми під час використання зовнішньої обчислювальної інфраструктури. Для розробників це важливо через ризик розкриття не лише персональних даних, а й комерційної інтелектуальної власності.
Застосування ШІ для аналізу коду може прискорювати розроблення, але потребує контролю над тим, які файли передаються зовнішньому інструменту.
Окрему увагу слід приділяти ключам API, токенам доступу, конфігураційним файлам і приватним репозиторіям. Навіть захищене середовище не виправдовує передавання секретів, які не потрібні для конкретного завдання.
Показовим прикладом розвитку таких інструментів стали нові кодові можливості Figma та Specs. Автоматизація створення програм скорочує ручну роботу, але не скасовує перевірки безпеки, доступів і способів обробки даних.
Конфіденційні обчислення для освіти
В освіті конфіденційні обчислення потенційно можуть захищати персональні дані учнів і студентів під час використання інтелектуальних навчальних систем. Це стосується оцінок, освітніх результатів, особових справ та іншої непублічної інформації.
Викладач може використовувати ШІ для підготовки завдань без персональних даних. Але якщо система аналізує успішність конкретної дитини, вимоги до захисту інформації стають значно вищими.
Особливо обережно потрібно працювати з фотографіями дітей, медичними довідками та індивідуальними освітніми документами. Необхідність обробки кожного такого матеріалу має бути обґрунтованою.
Чим конфіденційні обчислення відрізняються від локального ШІ
Локальний ШІ та конфіденційні обчислення вирішують частково схожі, але різні завдання. Локальна модель працює на пристрої користувача, тоді як конфіденційні обчислення призначені для захисту інформації під час обробки в спеціально ізольованому середовищі.
Якщо модель повністю працює на особистому комп'ютері без зовнішніх підключень, дані не потрібно передавати хмарному серверу для її основної роботи. Це може суттєво зменшувати відповідні ризики.
Однак локальний ШІ теж залежить від безпеки операційної системи, програм, оновлень та самого пристрою. Якщо комп'ютер заражений шкідливим програмним забезпеченням, локальне виконання не гарантує приватності.
Конфіденційні обчислення корисні в ситуаціях, коли потрібні потужності хмарної інфраструктури або коли організація хоче обробляти інформацію поза власними пристроями, зменшуючи доступ сторонніх адміністраторів.
Критерій | Локальний ШІ | Звичайний хмарний ШІ | Хмарний ШІ з конфіденційними обчисленнями |
|---|---|---|---|
Де працює модель | На пристрої користувача | На сервері постачальника | У спеціально захищеному середовищі |
Передавання запиту в хмару | Не потрібне для повністю локальної роботи | Зазвичай потрібне | Зазвичай потрібне |
Захист під час обробки | Залежить від пристрою та ОС | Залежить від архітектури сервісу | Додається апаратна ізоляція |
Доступ оператора інфраструктури | Немає зовнішнього оператора для локального виконання | Залежить від реалізації та політик | Може бути технічно обмежений |
Вимоги до пристрою | Можуть бути високими | Зазвичай нижчі | Основні потужності розміщені на сервері |
Основні ризики | Шкідливе ПЗ, фізичний доступ, вразливості | Серверні ризики, політики даних, доступи | Помилки програми, налаштувань, ключів і кінцевих систем |
Жоден варіант не забезпечує автоматично повної конфіденційності. Вибір залежить від чутливості інформації, технічних можливостей та того, хто має право доступу до даних.
Чи можуть конфіденційні обчислення повністю зупинити витоки даних
Конфіденційні обчислення не можуть гарантувати захист від усіх можливих витоків інформації. Вони зменшують певні ризики доступу до даних під час обробки, але не усувають небезпечну поведінку користувачів, помилки в програмах або зловживання законними повноваженнями.
Наприклад, якщо працівник свідомо експортує конфіденційний документ та надсилає його сторонній особі, апаратна ізоляція серверної пам'яті не обов'язково зупинить передачу.
Інша ситуація – ШІ-агент отримав дозвіл читати документи та відправляти електронні листи. Якщо неправильно налаштований сценарій змушує його надіслати дані небажаному одержувачу, сам захист середовища виконання не усуває цю логічну помилку.
Тому конфіденційні обчислення потрібно поєднувати із засобами керування доступом, обмеженням повноважень і перевіркою поведінки програм.
Від яких загроз конфіденційні обчислення не захищають автоматично
Конфіденційні обчислення насамперед спрямовані на ізоляцію процесу обробки інформації. Вони не замінюють усіх інших напрямів кібербезпеки.
До ризиків, які потребують окремого захисту, належать:
Фішинг. Людина самостійно вводить пароль на підробленому сайті.
Викрадення акаунта. Зловмисник отримує законні облікові дані.
Небезпечні дозволи. Застосунок має ширший доступ до інформації, ніж потрібно.
Шкідливі інструкції для ШІ. Зовнішній документ намагається змінити поведінку агента.
Помилки програмного коду. Авторизована програма неправильно обробляє секрети.
Витік через результати. Модель повертає інформацію, яку не повинна розкривати.
Зараження пристрою. Шкідлива програма отримує доступ до екрана або файлів користувача.
Побічні канали. Окремі атаки використовують непрямі характеристики роботи системи.
Складність полягає в тому, що інформація може залишати захищене середовище не тільки у вигляді повного документа. Іноді достатньо невеликого фрагмента, помилки налаштувань або надмірно детальної відповіді.
Чому конфіденційні обчислення не гарантують правдивих відповідей ШІ
Конфіденційні обчислення захищають визначені характеристики обробки даних, але не доводять, що модель відповідає правильно. Навіть усередині апаратно ізольованого середовища ШІ може помилятися, вигадувати факти або неправильно інтерпретувати документ.
Наприклад, модель може безпечно отримати медичний текст, але зробити неточний висновок. Це проблема якості відповіді, а не обов'язково порушення конфіденційності.
Тому технічне підтвердження середовища виконання не замінює експертної перевірки результатів. Особливо це стосується медицини, фінансів, права й інших сфер, де помилка може мати серйозні наслідки.
Як перевірити, чи ШІ-сервіс справді використовує конфіденційні обчислення
Конфіденційні обчислення повинні підтверджуватися технічною документацією, а не лише рекламними твердженнями про безпечний ШІ. Для оцінювання сервісу потрібно з'ясувати, які компоненти ізольовані, хто керує ключами та чи доступна перевірка середовища.
Наявність сертифіката інформаційної безпеки може бути важливою, але сама по собі не доводить використання TEE для кожного запиту.
Так само словосполучення "приватний ШІ" або "захищений чат" не обов'язково означає застосування конфіденційних обчислень.
Перед використанням сервісу для чутливих документів варто отримати відповіді на такі запитання:
Чи використовується TEE? Уточнити, яке саме захищене середовище застосовується.
Яке обладнання підтримується? Перевірити процесори, графічні прискорювачі та режими їх роботи.
Чи є віддалена атестація? З'ясувати, як підтверджується стан апаратного й програмного середовища.
Хто керує ключами? Перевірити, чи може організація контролювати доступ до ключів розшифрування.
Що саме ізольовано? Встановити, чи охоплено обробку документів, саму модель і проміжні дані.
Де зберігаються результати? Оцінити захист готових відповідей, журналів та резервних копій.
Чи використовуються дані для навчання? Перевірити окрему політику постачальника.
Чи підключено сторонні сервіси? Визначити, які інструменти можуть отримувати інформацію.
Як контролюються дозволи? Перевірити доступ співробітників, адміністраторів та агентів.
Що відбувається після інциденту? З'ясувати процедуру повідомлення про витік, блокування доступу та видалення інформації.
Для корпоративного використання корисна також незалежна перевірка архітектури. Якщо постачальник не може пояснити межі захисту, його заяви потрібно оцінювати обережно.
Конфіденційні обчислення та захист обличчя, голосу й інших біометричних даних
Конфіденційні обчислення потенційно можуть використовуватися для захисту біометричної інформації під час її аналізу. Це стосується технологій розпізнавання обличчя, голосових систем і сервісів, які працюють із чутливими характеристиками людини.
Біометричні дані відрізняються від звичайного пароля. Компрометований пароль можна змінити, тоді як особливості обличчя або голосу залишаються пов'язаними з людиною.
Саме тому системи, які аналізують біометрію, потребують особливо уважного контролю збирання, використання та зберігання інформації.
Однак апаратна ізоляція не визначає, чи мала компанія право збирати певні біометричні дані. Законність, згода та правила використання залишаються окремими питаннями.
Додатковий аспект – небажане використання зображень для створення цифрових копій людей. У матеріалі про захист обличчя від несанкціонованого використання ШІ розглянуто інструменти контролю згоди та реагування на дипфейки.
Конфіденційні обчислення доповнюють такі підходи, але не замінюють їх. Захист обробки біометричних даних і захист права людини на власне зображення – взаємопов'язані, проте різні завдання.
Як захистити особисту інформацію в ШІ вже зараз
Підвищити безпеку роботи зі штучним інтелектом можна навіть без доступу до спеціалізованих конфіденційних обчислень. Найважливіше – зменшувати кількість чутливих даних у запитах, обмежувати дозволи застосунків і захищати облікові записи.
Для більшості побутових сценаріїв саме ці дії дають найбільш безпосередній результат. Вони не потребують спеціального обладнання або розгортання корпоративної інфраструктури.
Практичний план захисту можна виконати за один сеанс перевірки власних налаштувань.
10 правил безпечного користування ШІ
Основні правила стосуються підготовки інформації, захисту акаунта та контролю над підключеними сервісами. Їх варто застосовувати до ChatGPT, Gemini та інших зовнішніх інструментів.
Не вводити паролі. Для аналізу проблеми з авторизацією не потрібен справжній пароль.
Не передавати секретні коди. Одноразові коди підтвердження та ключі відновлення мають залишатися приватними.
Видаляти особисті реквізити з документів. Якщо точні дані не потрібні, замінювати їх умовними.
Перевіряти налаштування навчання моделей. Керувати доступними параметрами відповідно до власних потреб.
Обмежувати підключені застосунки. Не надавати ШІ доступ до всієї пошти або диска заради одного завдання.
Використовувати багатофакторну автентифікацію. Захищати обліковий запис від входу сторонніх осіб.
Не відкривати підозрілі інструменти. Перевіряти походження розширень браузера та програм.
Контролювати спільні посилання. Не поширювати приватні чати через відкриті посилання.
Перевіряти відповіді перед поширенням. ШІ може випадково відтворити конфіденційні деталі із запиту.
Регулярно переглядати дозволи. Після завершення роботи відключати доступ, який більше не потрібний.
Особливо важливо не плутати зручність із необхідністю. Якщо для короткого переказу потрібні два абзаци, немає підстав передавати повний архів листування чи цілий робочий каталог.
Що робити, якщо особисті дані вже передали штучному інтелекту
Якщо в ШІ випадково завантажено конфіденційну інформацію, потрібно оцінити характер даних, доступні засоби видалення та можливі наслідки розкриття. Подальші дії залежать від того, чи йдеться про звичайний текст, пароль, платіжну інформацію або документи інших людей.
Видалення діалогу з інтерфейсу не завжди означає миттєве знищення всіх пов'язаних копій. Строки видалення та можливі винятки визначаються політикою конкретного постачальника.
Якщо до ШІ потрапили секрети, які дозволяють увійти в систему, найважливіше не просто прибрати повідомлення, а зробити ці секрети непридатними для подальшого використання.
Як діяти після випадкового завантаження приватного документа
Після виявлення помилки потрібно спочатку визначити, що саме було розкрито. Наприклад, передавання звичайного договору без персональних реквізитів і завантаження приватного ключа доступу до корпоративного сервера потребують різних заходів.
Послідовність дій може бути такою:
З'ясувати склад інформації. Визначити, чи містить файл паролі, токени, банківські реквізити або дані інших людей.
Припинити подальше передавання. Не надсилати додаткові фрагменти документа й не відкривати зайвих доступів.
Видалити розмову доступними засобами. Перевірити правила видалення в конкретному сервісі.
Змінити скомпрометовані секрети. Замінити паролі, відкликати токени та перевипустити ключі, якщо це необхідно.
Перевірити підключені інструменти. З'ясувати, чи отримували інформацію сторонні застосунки.
Повідомити відповідальну особу. Якщо це корпоративні або чужі персональні дані, дотриматися внутрішньої процедури реагування.
Оцінити подальший ризик. Перевірити можливі несанкціоновані дії та визначити потребу в додаткових заходах.
Для робочих документів важливо не приховувати інцидент від відповідальної команди. Своєчасне повідомлення може допомогти відкликати доступи та обмежити наслідки.
Якщо було передано лише непублічний текст без секретів, ситуація може не вимагати термінової зміни паролів. Але все одно потрібно перевірити правила зберігання та використання інформації.
Яке майбутнє мають конфіденційні обчислення для штучного інтелекту
Конфіденційні обчислення можуть стати важливим елементом корпоративної та хмарної інфраструктури ШІ, оскільки організації дедалі частіше працюють із чутливими даними поза власними серверами. Головне завдання – зробити захищену обробку достатньо зручною, перевірюваною та економічно доступною.
Розвиток відповідних процесорів, графічних прискорювачів та хмарних платформ поступово розширює можливості технології. Проте кожна реалізація має власні технічні обмеження та вимоги до сумісності.
Окреме значення матиме інтеграція конфіденційних обчислень із ШІ-агентами. Такі системи можуть виконувати послідовні завдання, звертатися до документів і взаємодіяти із зовнішніми програмами.
У цьому випадку недостатньо захистити лише пам'ять, у якій працює модель. Потрібно також контролювати, які дані агент може читати, які інструменти запускати й куди передавати результати.
Саме тому японські дослідники одночасно працюють над перевіркою програм, захистом апаратного середовища та доказовою звітністю. Ці напрями доповнюють один одного, хоча жоден із них окремо не здатен повністю усунути всі ризики.
Чи стануть конфіденційні обчислення стандартом для всіх ШІ-сервісів
Конфіденційні обчислення мають потенціал для широкого використання, але не існує підтвердженого строку, коли всі ШІ-сервіси перейдуть на таку архітектуру. Перешкодами залишаються вартість, продуктивність, підтримка обладнання, складність перевірки та сумісність програм.
Для простих завдань, які не потребують обробки приватної інформації, організації можуть не використовувати спеціалізовані захищені середовища.
Натомість у медицині, банківській сфері та корпоративних системах попит на перевірюваний захист даних може бути значно більшим.
Важливим напрямом розвитку стане також можливість незалежно перевіряти заяви постачальників. Не лише отримувати повідомлення про безпечне шифрування, а й бачити підтвердження того, яке середовище використовувалося для конкретної операції.
Що означають нові дослідження конфіденційних обчислень для українців
П'ять робіт, оголошених Acompany 19 жовтня 2026 року, стосуються технічних і правових проблем, які виникають під час використання ШІ з конфіденційною інформацією. Особливу увагу дослідники приділили перевірці захищеного середовища, доказам правильності його конфігурації та можливості контролювати виконання визначених правил.
Для українських користувачів головний висновок полягає в тому, що безпека штучного інтелекту не обмежується паролем і захищеним з'єднанням. Важливо знати, де обробляються дані, хто має до них доступ, як довго вони зберігаються та чи можна перевірити заявлені механізми захисту.
При цьому конфіденційні обчислення не скасовують необхідності самостійно захищати особисті документи, контролювати дозволи застосунків і не передавати стороннім сервісам надмірну інформацію.
Найближча практична користь нових досліджень може проявитися в корпоративних ШІ-платформах, медичних інформаційних системах, захищених хмарних сервісах та інших рішеннях, де потрібна перевірювана конфіденційність. Для звичайних користувачів найефективнішими доступними кроками залишаються мінімізація даних, правильні налаштування приватності та контроль доступу до облікових записів.
Поширені питання про конфіденційні обчислення та захист даних у ШІ
Що таке конфіденційні обчислення простими словами?
Конфіденційні обчислення – технологія, яка захищає інформацію безпосередньо під час її обробки. Для цього використовують апаратно ізольоване середовище, що обмежує доступ сторонніх компонентів до даних.
Як конфіденційні обчислення захищають персональні дані в ШІ?
Конфіденційні обчислення дозволяють виконувати операції всередині захищеного середовища. Це допомагає зменшувати ризик несанкціонованого доступу до даних із боку інших компонентів інфраструктури.
Чи використовує ChatGPT конфіденційні обчислення для всіх повідомлень?
Немає підстав вважати, що кожне повідомлення ChatGPT автоматично обробляється у спеціальному TEE. Потрібне підтвердження конкретного режиму та архітектури відповідної послуги.
Чи захищають конфіденційні обчислення від витоку паролів?
Вони можуть зменшувати окремі серверні ризики, але не захищають автоматично від фішингу, викрадення акаунта або добровільного передавання пароля сторонній особі.
Чи можна надсилати паспортні дані до ШІ?
Передавати паспортні дані без обґрунтованої необхідності не варто. Для більшості завдань достатньо видалити реквізити або використати умовні приклади.
Чи можуть конфіденційні обчислення захистити медичні документи?
Так, конфіденційні обчислення можуть бути частиною захищеної медичної інфраструктури. Але вони не замінюють правових підстав обробки, контролю доступу та вимог до медичної інформації.
Що таке TEE в конфіденційних обчисленнях?
TEE – апаратно захищене середовище виконання, у якому програма працює з даними ізольовано від певних зовнішніх компонентів системи.
Чим конфіденційні обчислення відрізняються від HTTPS?
HTTPS захищає інформацію під час передавання мережею. Конфіденційні обчислення додають захист безпосередньо під час обробки даних на відповідному обладнанні.
Чи можна перевірити, що конфіденційні обчислення справді працюють?
Так, підтримувані платформи можуть використовувати віддалену атестацію для криптографічного підтвердження визначених характеристик середовища. Але обсяг перевірки залежить від реалізації.
Що представила Acompany 19 жовтня 2026 року?
Компанія оголосила п'ять наукових робіт для конференції CSS2026, присвячених захищеним середовищам, атестації, фізичним атакам, правовим аспектам приватності та доказовій звітності ШІ.
Чи доступні конфіденційні обчислення звичайним українцям?
Користувачі можуть отримувати користь від таких технологій через сервіси, які їх підтримують. Але звичайний чатбот не обов'язково використовує конфіденційні обчислення для кожної розмови.
Чи можна повністю приховати дані від розробника ШІ?
Певні архітектури можуть суттєво обмежувати доступ оператора або постачальника до інформації. Проте реальні гарантії залежать від програмного коду, ключів, налаштувань і меж захищеного середовища.
Чи гарантують конфіденційні обчислення безпечні відповіді ШІ?
Ні. Вони захищають визначені аспекти обробки інформації, але не усувають помилки моделі, недостовірні відповіді або небезпечні дії авторизованої програми.
Як захистити персональні дані в ШІ без спеціальних технологій?
Потрібно мінімізувати інформацію у запитах, прибирати ідентифікатори з документів, налаштовувати конфіденційність, обмежувати дозволи застосунків і використовувати багатофакторну автентифікацію.
Чи потрібно видаляти історію чатів зі штучним інтелектом?
Корисно регулярно переглядати історію та видаляти непотрібні розмови з особистою інформацією. Водночас строки остаточного видалення визначаються правилами конкретного сервісу.
Чи стануть конфіденційні обчислення обов'язковими для ШІ у 2027 році?
Загального підтвердженого правила, яке зробить конфіденційні обчислення обов'язковими для всіх ШІ-сервісів у 2027 році, немає. Їх впровадження залежатиме від технологічних можливостей, потреб бізнесу та регулювання.
Преміальний партнер розділу «Технології»Samsung
 Ваш наступний GalaxyСмартфони на офіційному сайті Samsung.Обрати смартфон

Найкраще за тиждень — на пошту
Без спаму. Лише топ-матеріали Gosta. Відписатись в один клік.


Коментарі